

Docker: The Tech That Changed Everything
55sHigh educational value with a clear explanation of Docker's core concepts, appealing to tech enthusiasts.
▶ Play Clip"Delivers a solid overview of Docker's importance, though the title promises a 'why' and the video delivers a 'what' — still, it's informative and on-topic."
This video provides a comprehensive overview of Docker, a technology that revolutionizes how applications are built, deployed, and scaled. It explains the core concepts of Dockerfiles, images, containers, volumes, and orchestration, highlighting how Docker ensures consistency and efficiency across different environments.
Docker is a technology that will define how we build, deploy, and scale applications. It is simple, reliable, and works everywhere.
The Dockerfile defines the environment for the application. It specifies a base image (e.g., Node 14 Alpine), selects lightweight official images, combines commands to reduce layers, and removes build tools after compilation to create compact and efficient images.
Each instruction in a Dockerfile creates a new layer that captures changes. This multi-layered structure allows Docker to cache and reuse unchanged parts, speeding up builds.
Images are self-contained packages including runtime, system tools, and libraries. They are immutable; once created, they cannot be modified, only replaced with new versions. This ensures identical behavior in development and production.
Containers are runtime instances of images. They are lightweight because they use the host kernel, but maintain strict isolation via Linux namespaces (separating process trees, network interfaces) and cgroups (controlling resource usage). Multiple containers can run from the same image, each with isolated state.
Docker registries (like Docker Hub or private ones) serve as the single source of truth for images. The principle is 'build once, run anywhere', solving the 'works on my machine' problem.
Volumes exist independently of the container's writable layer and persist data across the container's lifecycle. They can be shared between containers and mounted at specific paths, useful for databases, shared resources, and configuration files.
Docker Compose defines multi-container applications in a simple YAML file, describing services, networks, and volumes, all under version control. It simplifies development.
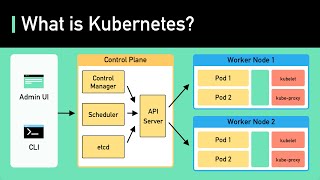
In production, orchestrators like Kubernetes handle scalable container operations, automatic failover, load balancing, rolling updates, and self-healing infrastructure. They provide service discovery, monitoring, and detailed deployment capabilities.
The Docker CLI is the primary interface for building images, running containers, and managing networks. The Docker daemon performs the heavy lifting in the background.
Tools like containerd and Podman offer specialized container runtimes focused on execution and image management, especially useful with orchestrators like Kubernetes.
Docker is a foundational technology for modern application development, providing consistency, efficiency, and scalability. Understanding its core components—Dockerfiles, images, containers, volumes, and orchestration—is essential for building and deploying applications reliably.
What is the purpose of a Dockerfile?
It defines the environment needed for the application, specifying the base image, dependencies, and code.
00:15
Why are Docker images immutable?
Once created, they cannot be modified; only replaced with new versions, ensuring consistency between development and production.
00:56
How do containers achieve isolation while being lightweight?
They use the host kernel but leverage Linux namespaces and cgroups to isolate resources and control usage.
01:27
What is the role of Docker volumes?
They persist data independently of the container's lifecycle and can be shared between containers.
02:08
What is the primary benefit of Docker Compose?
It defines multi-container applications in a YAML file, simplifying development and keeping configuration under version control.
02:39
What are the key features of Kubernetes?
It handles scalable container operations, automatic failover, load balancing, rolling updates, and self-healing infrastructure.
02:54
Docker's Core Promise
Sets the stage for why Docker matters in modern software development.
00:01Immutability of Images
Explains a key design principle that ensures consistency across environments.
00:56Isolation via Namespaces and Cgroups
Reveals the underlying Linux mechanisms that make containers lightweight yet secure.
01:27Orchestration for Production
Highlights the shift from development to production and the need for orchestration tools.
02:54[00:01] концепции Docker — технологии, которая определит то, как мы будем создавать, развертывать и масштабировать приложения. Это просто, надежно и работает везде. Начнём с основы — Dockerfile. Здесь мы определяем
[00:15] среду, необходимую для работы нашего приложения. Мы указываем базовый образ, например, Node 14 Alpine, тщательно отбирая только необходимые элементы и ничего лишнего. Мы выбираем облегченные варианты официальных образов, комбинируем команды для уменьшения количества
[00:28] слоев и удаляем инструменты сборки после компиляции. Эти методы позволяют нам создавать компактные и эффективные изображения. В нашем Dockerfile каждая инструкция создает новый слой. Эти слои фиксируют конкретные изменения в файлах и
[00:42] конфигурации. Мы указываем базовый образ, устанавливаем зависимости и копируем код приложения. Такая многоуровневая структура позволяет Docker кэшировать и повторно использовать неизменяемые части, что ускоряет сборку.
[00:56] образы Docker. Это самодостаточные пакеты, включающие все необходимое для нашего приложения : среду выполнения, системные инструменты, объединенные в один комплект. Изображения неизменяемы. После создания их
[01:12] нельзя модифицировать, можно только заменить новыми версиями. Эта неизменность разработки, будет работать идентично в производственной среде. Теперь поговорим о контейнерах. Эти экземпляры наших образов, используемые во время выполнения, являются легковесными, поскольку они
[01:27] используют ядро хост-системы. Тем не менее, каждый контейнер поддерживает строгую изоляцию благодаря функциям ядра Linux. Пространства имен разделяют системные ресурсы, такие как деревья процессов и сетевые интерфейсы. Cgroups обеспечивают детальный
[01:41] контроль над ресурсами. Благодаря такой архитектуре, на основе одного и того же образа может запускаться несколько контейнеров, каждый из которых имеет собственное изолированное состояние. Для распространения мы используем реестры Docker. Эти хранилища становятся единственным источником
[01:55] достоверной информации о наших изображениях. Независимо от того, используем ли мы Docker Hub публично или запускаем собственный частный реестр внутри компании, принцип остается тем же: собери один раз, запускай где угодно. Это решает проблему "Апчхи, у меня работает
[02:08] Сохранение данных в контейнерах представляет собой интересную задачу. Решение предоставляют тома Docker. В отличие от записываемого слоя контейнера, тома существуют независимо и сохраняют данные на протяжении всего жизненного цикла контейнера. Мы
[02:23] можем совместно использовать их между контейнерами и монтировать по определенным путям, что удобно для баз данных, обмена ресурсами, файлами конфигурации и любыми данными, которые По мере усложнения приложений мы обращаемся к Docker Compose. Это позволило нам определять
[02:39] многоконтейнерные приложения в простом YAML-файле. С помощью Compose мы описываем всю нашу конфигурацию, сервисы, сети, тома и храним все это под контролем версий. Это упрощает разработку . В производственной среде мы часто
[02:54] переходим на оркестраторы контейнеров, такие как Kubernetes. Эти платформы справляются со сложностями масштабируемой работы контейнеров , автоматического переключения при сбоях, балансировки нагрузки, поэтапных обновлений и самовосстанавливающейся инфраструктуры.
[03:07] Они обеспечивают надежное обнаружение сервисов, интегрированный мониторинг и детальный необходимые для развертывания в производственной среде. В основе нашего взаимодействия с Docker лежит интерфейс командной строки (CLI). Здесь мы взаимодействуем с Docker, создавая образы,
[03:22] запуская контейнеры и управляя сетями. Демон Docker выполняет всю сложную работу в фоновом режиме, благодаря чему всё происходит без усилий. Сфера сред выполнения контейнеров выходит за рамки Docker. Такие инструменты, как containerd и Podman, предлагают
[03:36] специализированные среды выполнения, ориентированные исключительно на выполнение контейнеров и управление образами. Они особенно полезны при работе с оркестраторами, такими как Kubernetes. Если вам понравилось наше видео, вам также может понравиться
[03:49] наша рассылка по системному проектированию. Издание освещает темы и тенденции в проектировании крупномасштабных систем и пользуется доверием миллиона читателей. Подпишитесь на блог readers. Subscribe at blog.bytebytego.com.

⚡ Saved you 0h 04m reading this? Transcribe any YouTube video for free — no signup needed.